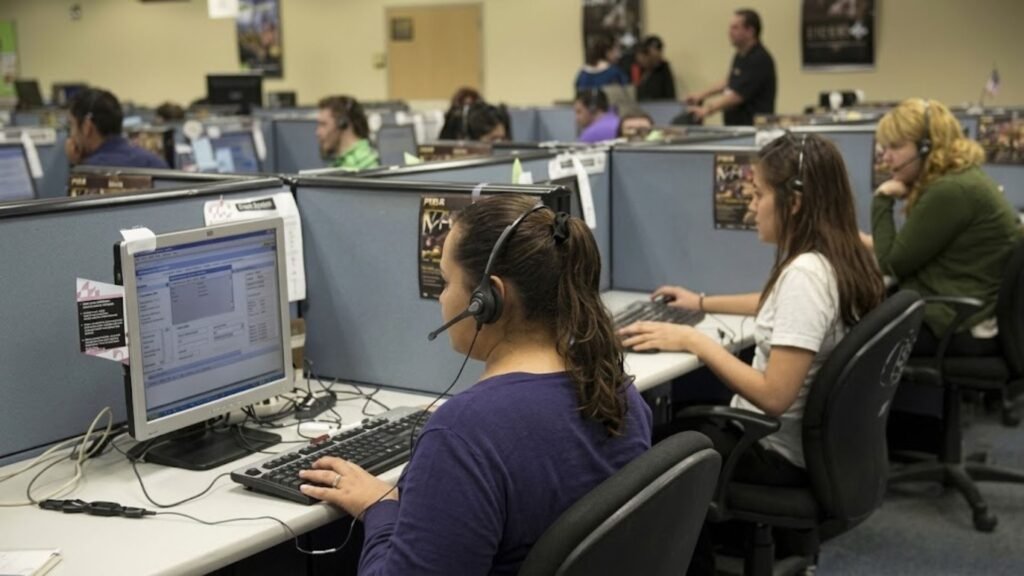
- La Secretaría Anticorrupción y Buen Gobierno inicia un procedimiento de oficio para determinar responsabilidades tras identificar venta de datos personales y bancarios que administraban diversos centros telefónicos
La Secretaría Anticorrupción y Buen Gobierno investiga la posible exposición de más de 12.9 millones de registros con información personal, los cuales administraban diversos centros telefónicos.
La dependencia federal analiza la información comprometida, que incluye nombres, correos y datos financieros de clientes de múltiples empresas, para verificar el cumplimiento de la ley de protección de datos.
TAMBIÉN LEE: Acoso y falsificación, entre las razones de las sanciones a más de 4 mil servidores públicos: Buenrostro
Venta de datos personales
El caso derivó de un monitoreo forense tras una publicación que un usuario difundió el 22 de septiembre en la plataforma Telegram.
En dicho espacio, el individuo ofreció bases de datos que contienen nombres, correos electrónicos, teléfonos, fechas de nacimiento, RFC, domicilios y detalles bancarios.
De acuerdo con el comunicado oficial, el análisis preliminar identificó nombres comerciales como Amazon, American Express, BBVA, Banorte, Santander, Liverpool y Soriana, entre otras 16 empresas e instituciones financieras.
Monitoreo detecta posible vulneración en Aeroméxico
La alerta actual se suma a un reporte previo que la dependencia emitió el pasado 20 de septiembre.
En esa fecha, la autoridad localizó otra publicación en la misma red de mensajería que ofrecía un archivo de 1.10 GB con más de 15 millones de registros atribuibles a la empresa Aeroméxico.
La autoridad obtuvo una muestra de 100 mil 092 registros e identificó información de personas servidoras públicas y figuras públicas.
Aeroméxico no emitió un pronunciamiento oficial sobre el posible incidente.
A inicios de 2026, la dependencia abrió indagatorias por un presunto hackeo contra la aerolínea, donde contempló el uso indebido de credenciales o un ataque externo, sin establecer una responsabilidad definitiva.
Especialistas en ciberseguridad advirtieron previamente sobre amenazas del grupo ShinyHunters, quienes aseguraban poseer decenas de millones de registros de clientes para divulgarlos en la dark web.
Las advertencias no cuentan con confirmación oficial por parte de la empresa ni guardan relación definitiva con el incidente de septiembre.
Procedimiento legal
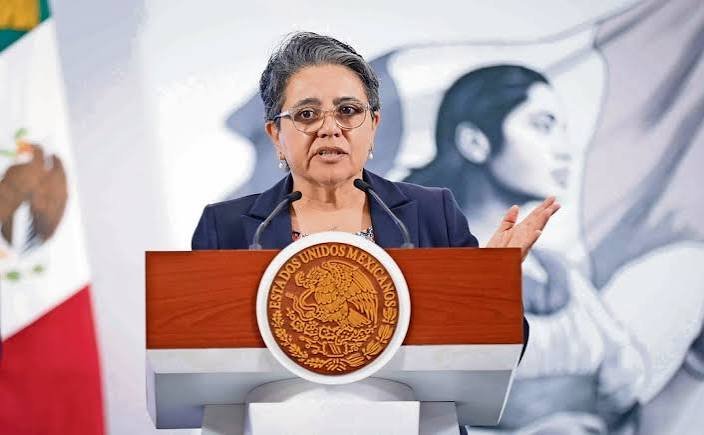
La Secretaría Anticorrupción y Buen Gobierno, que encabeza Raquel Buenrostro, inició de oficio las indagatorias correspondientes.
Este procedimiento encuentra su fundamento en los artículos 54 y 55 de la Ley Federal de Protección de Datos Personales en Posesión de los Particulares.
Asimismo, la dependencia utilizará las facultades que otorgan los artículos 30-B, fracción VII, y 30-F, fracción II, de su Reglamento Interior para determinar presuntas responsabilidades.
Hasta el momento, la autoridad no señaló a ninguna persona física o moral como responsable definitiva, debido a que la información disponible surge de monitoreos en redes sociales y requiere validación independiente.
La dependencia sostuvo que actuará con apego a derecho y en defensa del interés público para proteger los derechos de las personas que entregan información a terceros.
Recomendaciones ante exposición de información
Frente a las recientes alertas, especialistas en protección de datos recomiendan revisar movimientos inusuales en cuentas de correo y aplicaciones asociadas a programas de viajero frecuente.
También sugieren actualizar las contraseñas de las plataformas y activar la verificación en dos pasos.
Para reducir los riesgos, la Guardia Nacional habilitó la línea telefónica 088 para que la ciudadanía reporte de manera segura y confidencial incidentes de ciberseguridad relacionados con la filtración de datos personales.